

Ver el teléfono para desbloquearlo, introducir un código recibido por mensaje o confirmar una operación con la huella son acciones que se han incorporado a nuestra rutina. En pocos segundos podemos acceder a una cuenta, consultar información o autorizar el uso de un servicio.
Detrás de estos gestos intervienen tecnologías diferentes. Algunas comprueban información que conocemos, otras verifican que tenemos un dispositivo y algunas utilizan características biométricas para permitir una operación. Aunque el resultado visible suele ser el mismo: conseguir acceso, lo que ocurre dentro del sistema puede cambiar considerablemente.
La transformación también modifica nuestra relación con la tecnología. Identificarnos o demostrar que controlamos una cuenta se ha convertido en una parte habitual de muchas actividades digitales, incluso cuando apenas percibimos el procedimiento.
Contraseñas y códigos: diferentes maneras de comprobar
La contraseña sigue siendo uno de los mecanismos de acceso más conocidos. Su funcionamiento parte de un principio: una persona proporciona información secreta que el sistema puede comprobar para permitirle entrar a una cuenta.
En los sistemas bien diseñados, el servicio no necesita conservar la contraseña original como texto legible. Puede almacenar una representación obtenida mediante funciones criptográficas especiales y comparar el resultado cuando alguien intenta iniciar sesión. Así verifica el secreto sin tener que mostrarlo ni recuperarlo directamente.
Sin embargo, conocer una contraseña no demuestra necesariamente quién es una persona en el mundo físico. Lo que el sistema comprueba es que quien intenta acceder dispone de una credencial asociada con determinada cuenta.
Por eso existen mecanismos adicionales. Un código temporal puede llegar mediante un mensaje, un correo electrónico o generarse en una aplicación. Al introducirlo, el servicio comprueba que la persona dispone de ese código durante el periodo en que es válido. Según cómo se utilice, puede servir para confirmar una operación, recuperar acceso o añadir otra comprobación al inicio de sesión.
Estas verificaciones han cambiado nuestros hábitos. Ya no siempre basta con escribir una contraseña: en algunas actividades necesitamos tener disponible otro dispositivo, recibir una notificación o consultar un código para continuar. El procedimiento puede aportar protección, pero también introduce condiciones que debemos cumplir en ese momento.
El rostro y la huella: cuando el cuerpo permite continuar
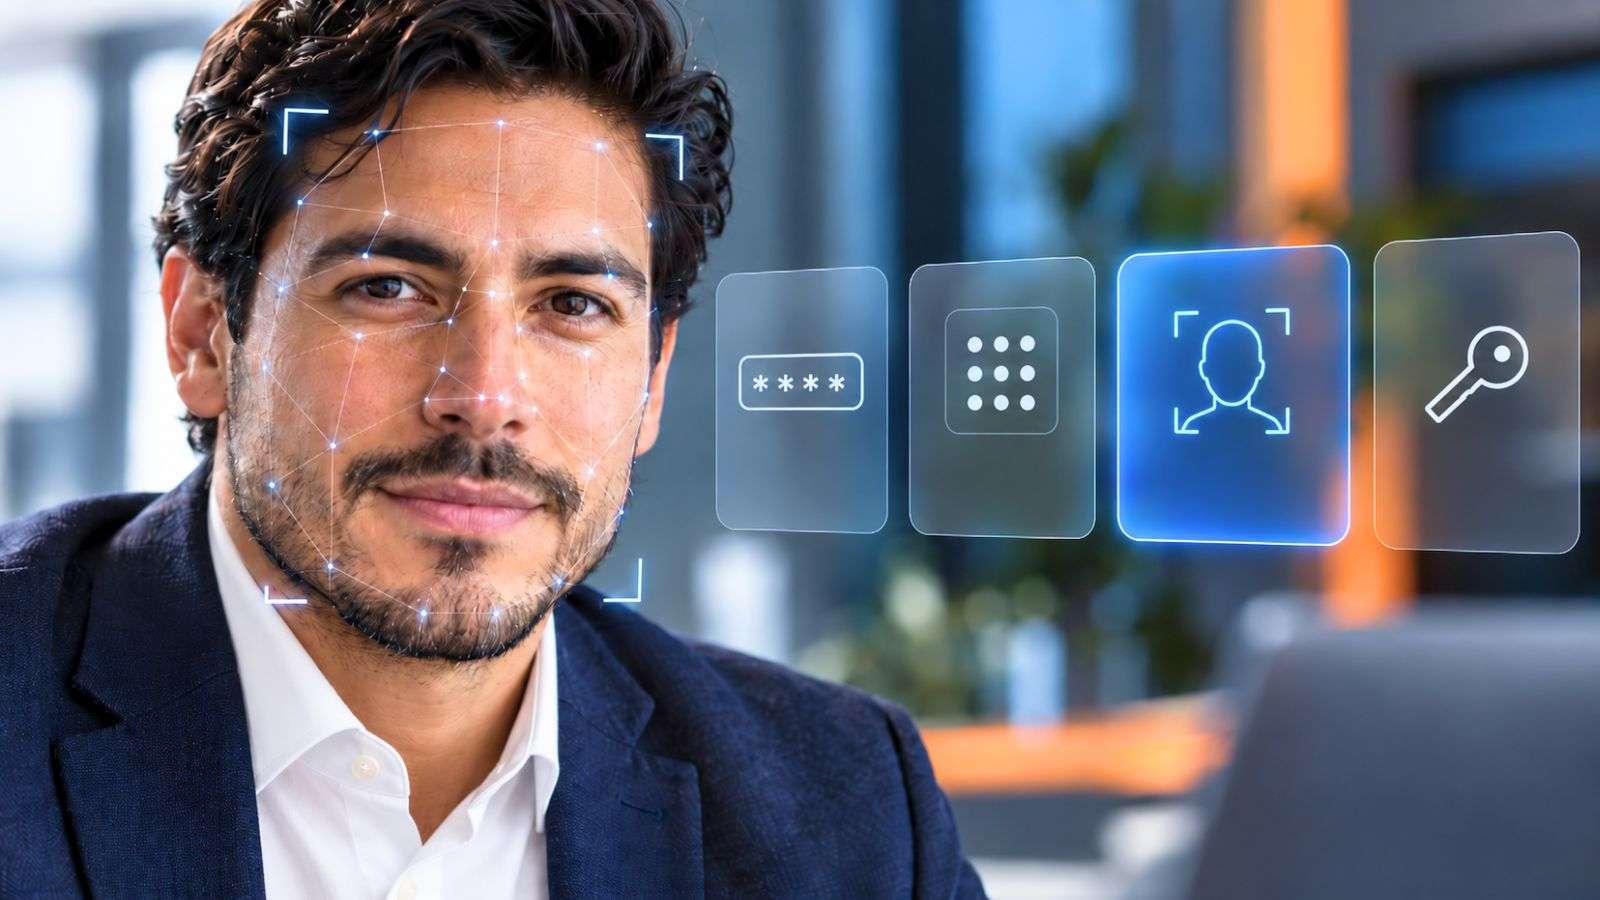
Por otro lado, el reconocimiento facial y la lectura de huellas han hecho posible otra experiencia: realizar ciertas comprobaciones sin escribir información cada vez que utilizamos un dispositivo.
Para conseguirlo, un sistema biométrico compara características captadas por un sensor con una referencia registrada previamente. En lugar de comprobar una secuencia de caracteres, analiza si la información obtenida corresponde suficientemente con la referencia autorizada, considerando los límites de precisión del sistema.
En el Face ID de Apple, por ejemplo, la cámara TrueDepth obtiene información que se transforma en una representación matemática del rostro. Esa información se compara mediante componentes protegidos del dispositivo. Apple explica que los datos biométricos de Face ID permanecen protegidos localmente y no se envían a los servidores de la compañía.
Esto permite comprender una distinción importante: mirar el teléfono para desbloquearlo no equivale a demostrar nuestra identidad ante cualquier plataforma o institución.
Cuando el dispositivo utiliza el reconocimiento facial para autorizar una operación, puede comunicar que se completó una comprobación local sin entregar al servicio una imagen del rostro. En cambio, los sistemas destinados a verificar una identidad oficial pueden solicitar documentos y realizar comparaciones biométricas mediante procedimientos diferentes.
La biometría tampoco elimina todas las dificultades. Los sensores pueden fallar, las condiciones de uso cambian y existen situaciones en las que una persona necesita recurrir a un código o mecanismo alternativo. Su utilidad depende tanto de la tecnología como de las opciones disponibles para continuar.
Las llaves de acceso: una credencial que no vemos
Una de las transformaciones recientes del acceso digital ocurre con las llamadas llaves de acceso o passkeys. Su objetivo es permitir que una persona entre a un servicio sin introducir una contraseña tradicional.
A diferencia de una contraseña compartida con el sistema para que pueda verificarla, las llaves de acceso utilizan criptografía de clave pública. Cuando se registra una de estas credenciales, se crea un par de claves relacionadas matemáticamente: una pública, que conserva el servicio, y otra privada, protegida por el dispositivo o el administrador de credenciales.
Al iniciar sesión, el servicio envía una solicitud de comprobación. La clave privada permite producir una respuesta criptográfica que el servidor valida con la clave pública. El sistema confirma que se controla la credencial adecuada sin recibir la clave privada.
Para autorizar esa operación, el usuario puede desbloquear el dispositivo con su rostro, huella o PIN. Por eso, aunque parezca que estamos entrando a una cuenta únicamente con la cara, en realidad pueden intervenir varias tecnologías: una comprobación biométrica local, una credencial criptográfica y la validación realizada por el servicio.
Los estándares FIDO2, desarrollados mediante tecnologías como WebAuthn, permiten que las llaves de acceso se vinculen al sitio correspondiente. Esta característica ofrece resistencia frente a ataques que intentan engañar a las personas para que entreguen contraseñas en páginas falsas.
La experiencia visible puede ser sencilla, pero su funcionamiento resulta distinto del de los mecanismos tradicionales. Además, algunas llaves pueden sincronizarse entre dispositivos y otras permanecen asociadas a uno solo. Las posibilidades de utilizarlas o recuperarlas dependen de cómo estén configuradas y del servicio que las admite.
Cada acceso que parece inmediato depende de comprobaciones que casi nunca vemos.
¿Qué comprueba cada forma de acceso digital?
Contraseñas, códigos, biometría y llaves de acceso pueden llevarnos al mismo resultado, pero funcionan de manera distinta. Este comparador permite explorar qué hacemos al utilizarlos, qué verifica el sistema y cómo cambia nuestra experiencia.
Cuando acceder se convierte en parte de nuestra rutina
Las contraseñas, los códigos, la biometría y las llaves de acceso conviven porque responden a necesidades diferentes. Un mismo servicio puede ofrecer varios métodos, combinar algunos o solicitar una comprobación adicional según la actividad.
La transformación se aprecia especialmente en nuestras costumbres. Utilizamos el rostro para desbloquear el teléfono, una credencial almacenada para entrar a una plataforma y una confirmación adicional para autorizar determinadas operaciones. Con frecuencia realizamos estas acciones sin detenernos a pensar en los mecanismos que las hacen posibles.
Pero la facilidad del gesto visible no significa que el acceso dependa de una sola cosa. También pueden intervenir la disponibilidad de un dispositivo, la conexión, la configuración de la cuenta y los procedimientos de recuperación. Si alguno falla, una actividad que normalmente resolvemos en segundos puede requerir otros pasos.
Por eso los mecanismos alternativos siguen siendo relevantes. Google, por ejemplo, contempla diferentes opciones para recuperar o conservar el acceso cuando se pierde el teléfono principal, entre ellas dispositivos previamente autorizados, códigos de respaldo y otras credenciales, según la configuración de la cuenta.
Esta relación entre comodidad y continuidad forma parte de nuestra vida digital. Los sistemas de autenticación buscan facilitar las comprobaciones y proteger la información, pero también modifican lo que necesitamos tener disponible para utilizar determinados servicios.
De la contraseña al rostro, lo que ha cambiado es mucho más que el gesto de iniciar sesión. Hemos incorporado nuevos mecanismos para demostrar que podemos acceder a nuestras cuentas, y su funcionamiento forma parte de una infraestructura digital que utilizamos todos los días, aunque casi nunca la veamos.
▏
Desde la investigación
- NIST · Digital Identity Guidelines: Authentication and Authenticator Management. Explica las diferencias entre contraseñas, códigos, factores biométricos y mecanismos criptográficos de autenticación.
- NIST · Identity Proofing and Enrollment. Permite distinguir entre autenticar una cuenta y comprobar la identidad de una persona.
- Apple · Acerca de la tecnología avanzada de Face ID. Describe el funcionamiento de Face ID y la protección local de los datos biométricos.
- FIDO Alliance · Especificaciones de autenticación FIDO2. Explica los estándares que permiten la autenticación criptográfica y las llaves de acceso.
- Google for Developers · Llaves de acceso. Describe cómo se utilizan las credenciales criptográficas y la autorización mediante dispositivos.